Повечето онлайн измами могат да бъдат разпознати сравнително лесно, когато потребителят знае какво да следи. Фалшиви страници за вход, подозрителни прикачени файлове и спешни искания за банков превод обикновено са очевидни предупредителни знаци.
ClickFix атаките обаче работят по различен начин. Те се представят като решение на технически проблем и карат потребителя да извърши действие, което изглежда напълно обичайно. Именно затова често остават незабелязани.
Според данни на компанията за киберсигурност Huntress техниката ClickFix е била използвана при над 53% от засечените инциденти със зловредни зареждащи програми през миналата година. При този тип измами нападателите не разчитат на класически пробив в системата, а убеждават самия потребител да копира и изпълни опасна команда на своя компютър.
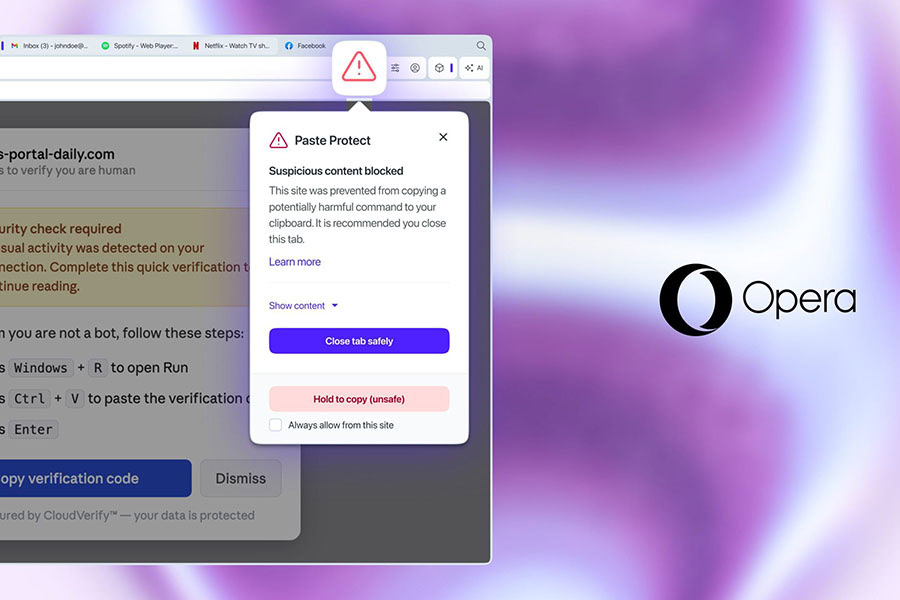
Opera представи нова функция под името Paste Protect, която трябва да ограничи именно този риск. Компанията описва решението като вградена защита срещу злоупотреби с клипборда, включително срещу ClickFix атаки и опити за подмяна на копирани данни.
Типичната ClickFix атака започва от уебстраница, която твърди, че е възникнал проблем. Това може да бъде видео, което не се зарежда, CAPTCHA проверка, която не преминава, или фалшиво предупреждение за грешка в браузъра.
След това страницата предлага „решение“. Потребителят може да бъде подканен да копира команда, да отвори прозореца Run в Windows или терминал в macOS и Linux, след което да постави текста там.
Точно тук се крие рискът. Командата може да изтегли зловреден софтуер, да открадне запазени пароли или да даде на нападателя отдалечен достъп до устройството.

Антивирусните програми и филтрите за електронна поща обикновено са създадени да откриват външни заплахи като заразени файлове, фишинг съобщения и опасни изтегляния. При ClickFix потребителят сам поставя и изпълнява командата, което прави атаката по-трудна за засичане от традиционните средства за защита.
Друг риск е т.нар. clipboard hijacking или подмяна на съдържание в клипборда. При него зловреден софтуер не убеждава потребителя да копира опасен текст, а заменя вече копирани данни.
Например потребителят може да копира банков IBAN, адрес на крипто портфейл или линк, но при поставянето да се появи различна информация, контролирана от нападателя.
Paste Protect обединява две отделни функции. Първата е Hijack protection, която Opera предлага от 2021 г. Тя следи дали външно приложение не е променило съдържанието на клипборда без знанието на потребителя.
Ако например бъде копиран банков IBAN, а злонамерен процес се опита да го замени с друг, браузърът трябва да засече неоторизираната промяна преди данните да бъдат поставени.
Новият компонент се нарича Injection protection. Той проверява в реално време съдържанието, което трябва да бъде копирано в клипборда, и търси модели, свързвани със зловредни скриптове и команди за Windows, macOS и Linux.
Когато бъде засечено подозрително съдържание, Opera блокира копирането му и показва предупреждение. В адресната лента се появява червена икона, а потребителят може да разгледа първите 120 символа от блокирания текст.
При нужда блокирането може да бъде заобиколено чрез задържане на бутона за копиране за пет секунди. Има и възможност определени сайтове да бъдат добавени като доверени, което би било полезно за разработчици, които редовно копират команди от проверени източници.
Paste Protect е полезен допълнителен слой на защита, но не е гаранция срещу всички измами. Нападателите постоянно променят методите си, използват различни варианти на команди и търсят начини да заобиколят автоматичните проверки.
Най-сигурното правило остава просто: не поставяйте непознати команди в Terminal, Command Prompt, PowerShell или прозореца Run, независимо колко убедително изглежда съобщението на сайта.
Страница, която ви инструктира да натиснете Windows + R, след това Ctrl + V и Enter, трябва да се приема като сериозен предупредителен сигнал.
Важно: Според Opera функцията първоначално се разпространява чрез ранните версии на Opera One. Не е ясно дали към момента е налична за всички потребители на стабилната десктоп версия на браузъра.